Renfe investiga una filtración de datos tras un ciberataque a sistemas de Adif
 Toni Martinez
Renfe investiga una filtración tras un ciberataque a Adif. Los datos afectados serían nombres y correos; no constan DNIs, pagos ni afectación ferroviaria.
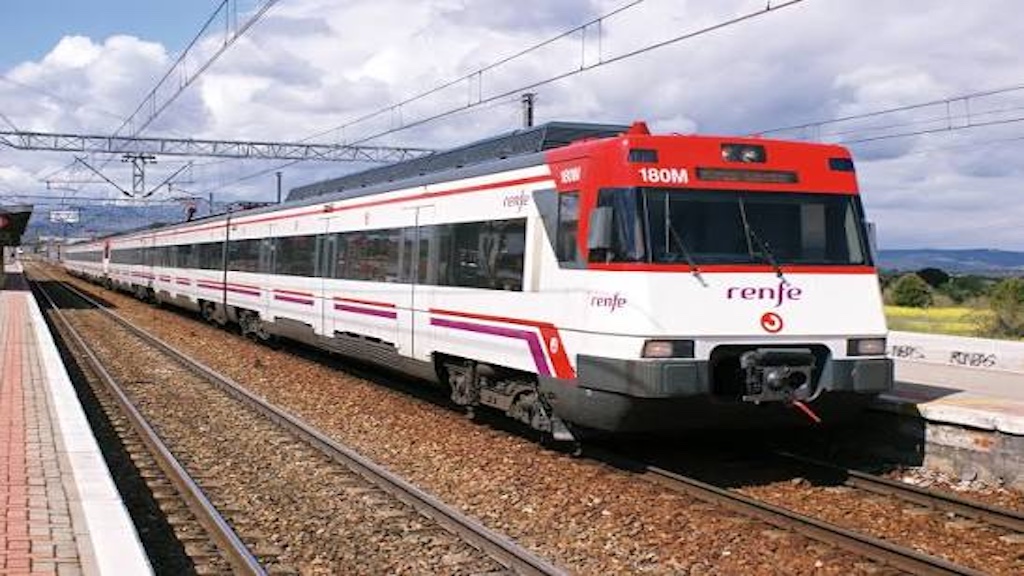
El ciberataque a Adif y Renfe investigado desde el jueves ha provocado una posible exposición limitada de datos de viajeros. Renfe ha abierto una investigación técnica después de detectar que información de clientes pudo obtenerse a través de servidores de Adif previamente comprometidos y conectados con redes de la operadora.
Las indagaciones preliminares sitúan entre los datos potencialmente afectados principalmente nombres y direcciones de correo electrónico. Renfe ha descartado, con la información disponible, la sustracción de medios de pago, datos bancarios, números de DNI u otros datos sensibles.
Adif detectó actividad inusual en sus sistemas
Adif comunicó que a última hora del jueves detectó actividad inusual dentro de sus sistemas. Sus equipos de ciberseguridad comenzaron a trabajar para contener el incidente y analizar su alcance. La administradora ha presentado denuncia y ha informado al Centro Criptológico Nacional.
Un elemento relevante es que, según Adif, ninguna aplicación ni sistema relacionado con la explotación ferroviaria se ha visto afectado. La circulación ferroviaria está garantizada y se desarrolla con normalidad. No existe, por tanto, información que vincule este incidente con interrupciones de trenes o con sistemas de seguridad de la circulación.
Renfe activó sus protocolos de respuesta, aisló los entornos implicados y adoptó medidas extraordinarias de contención con apoyo de especialistas independientes. La investigación debe determinar ahora qué sistemas fueron accedidos, durante cuánto tiempo y qué información concreta pudo ser extraída.
Qué datos podrían haberse visto comprometidos
La compañía habla de un volumen limitado de información. En esta fase se citan principalmente nombres y correos electrónicos pero no confirman que haya habido una afectación a contraseñas, documentos de identidad o información financiera.
Adif ha avisado además a empresas y proveedores que pudieran haberse visto afectados para que adopten medidas preventivas. La interconexión entre sistemas explica por qué un compromiso inicial en una organización puede tener consecuencias sobre información gestionada o accesible desde otra.
Investigación y posibles riesgos para los viajeros
Renfe señala que el incidente llega después de varias semanas de intentos continuados de ataques informáticos contra su infraestructura que habían sido bloqueados. No se ha identificado públicamente al autor o autores del ataque actual ni se ha atribuido la intrusión a un grupo concreto.
Para los usuarios cuyos nombres y correos pudieran haber quedado expuestos, uno de los riesgos posteriores es recibir campañas de phishing más creíbles. Un atacante puede utilizar información real para personalizar mensajes fraudulentos. Esto es un riesgo potencial y no significa que se haya detectado ya una campaña derivada de esta filtración.
Adif ha formalizado una denuncia y el incidente ha sido comunicado al Centro Criptológico Nacional. No se han difundido detenciones, investigados ni medidas judiciales.
El incidente obliga también a extremar la cautela ante comunicaciones que aparenten proceder de Renfe o Adif. Si los correos afectados fueran utilizados en intentos de suplantación, los mensajes podrían resultar más convincentes al incorporar referencias reales. Las compañías no han informado de una campaña de fraude derivada del ataque, de modo que esa posibilidad debe entenderse únicamente como una medida preventiva frente a un riesgo habitual tras filtraciones de datos.