Quishing: el fraude con códigos QR crece y explota la confianza de los usuarios
 Toni Martinez
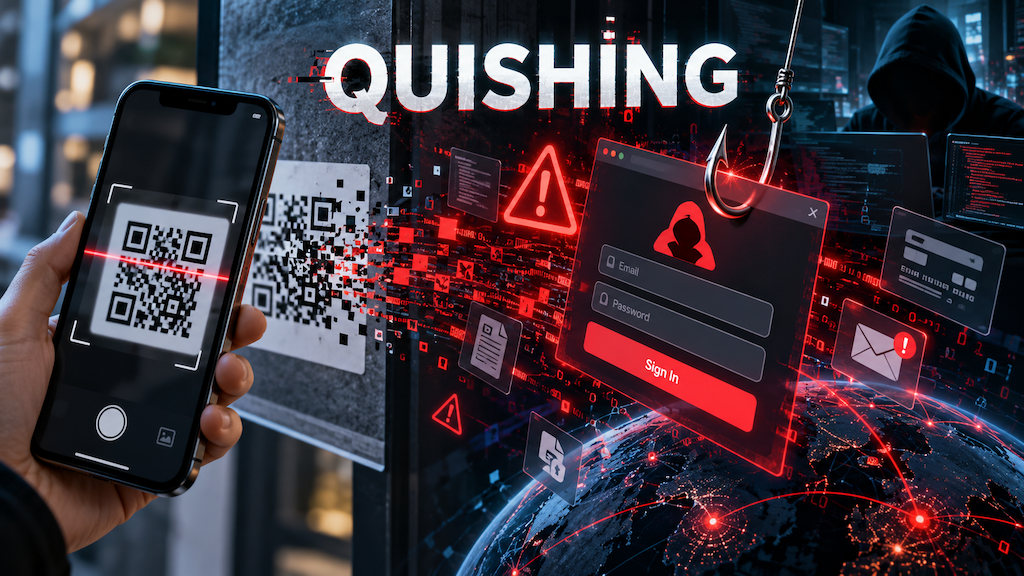
El quishing con códigos QR crece con rapidez: los ciberdelincuentes aprovechan códigos manipulados para dirigir a páginas falsas y robar datos.
El quishing con códigos QR se está consolidando como una variante de phishing especialmente eficaz porque aprovecha un gesto que millones de usuarios han incorporado a su rutina: escanear un código con el teléfono móvil. Según datos de Microsoft, este vector de ataque registró un incremento del 146% durante los últimos tres meses.
El riesgo reside en que el código QR oculta visualmente la dirección de destino. A diferencia de un enlace escrito, el usuario no puede evaluar a simple vista el dominio al que será dirigido. Los delincuentes explotan esa opacidad para conducir a páginas que imitan servicios legítimos, formularios de acceso o plataformas de pago.
Cómo funciona el quishing
El esquema puede comenzar con un código colocado en un correo electrónico, un documento, un cartel o incluso sobre otro QR legítimo. Tras escanearlo, la víctima llega a una web preparada para solicitar credenciales, datos personales o información financiera. También puede ser utilizada como paso previo a otras técnicas de ingeniería social.
El crecimiento comunicado es una tendencia de ciberseguridad, no una cifra de víctimas en España.
Los entornos cotidianos aumentan la eficacia potencial del engaño. Restaurantes, aparcamientos, folletos turísticos, entradas, sistemas de pago o cartelería utilizan códigos QR de manera habitual. Esa familiaridad reduce la percepción de riesgo y puede llevar al usuario a actuar con menos cautela que ante un enlace recibido por correo.
Señales para detectar un código sospechoso
Antes de introducir datos, es recomendable comprobar la dirección que muestra el navegador y verificar que el dominio corresponde realmente al servicio esperado. Un adhesivo colocado encima de otro código, una petición inesperada de credenciales o un formulario que solicita más información de la necesaria son señales de alerta.
También resulta prudente desconfiar de mensajes que generen urgencia, amenacen con bloquear una cuenta o prometan premios. Son recursos habituales de la ingeniería social. La autenticación multifactor añade una barrera adicional, aunque no elimina todos los riesgos si la víctima entrega códigos de verificación en una página fraudulenta.
En espacios físicos, la manipulación de un QR legítimo puede ser difícil de detectar. Por ello, cuando el código conduce a una operación sensible —por ejemplo un pago— resulta aconsejable acceder directamente a la aplicación oficial o escribir manualmente la dirección conocida del servicio.
La adaptación de los hackers a los nuevos hábitos digitales
El principal valor preventivo está en comprender que un código QR no garantiza la legitimidad del destino. El usuario debe aplicar al escaneo las mismas precauciones que emplearía ante un enlace recibido por correo o mensajería: comprobar el dominio, evitar entregar información sensible ante solicitudes inesperadas y utilizar canales oficiales.
El crecimiento del quishing confirma la adaptación de los ciberdelincuentes a hábitos digitales consolidados. La técnica no necesita vulnerar directamente un dispositivo: busca que sea la propia víctima quien abra el acceso a sus datos mediante una interfaz aparentemente legítima.
Las campañas de concienciación insisten además en no asumir que un código es seguro por encontrarse impreso en un lugar aparentemente fiable. Los atacantes pueden sustituir o superponer códigos físicos, mientras que en mensajes digitales pueden presentar el QR como mecanismo de verificación, acceso a un documento o confirmación de una cuenta. La defensa depende en gran medida de detenerse antes de facilitar credenciales y comprobar el destino real.