La operación KillSwitch desmantela la infraestructura del grupo de ransomware KillSec
 Toni Martinez
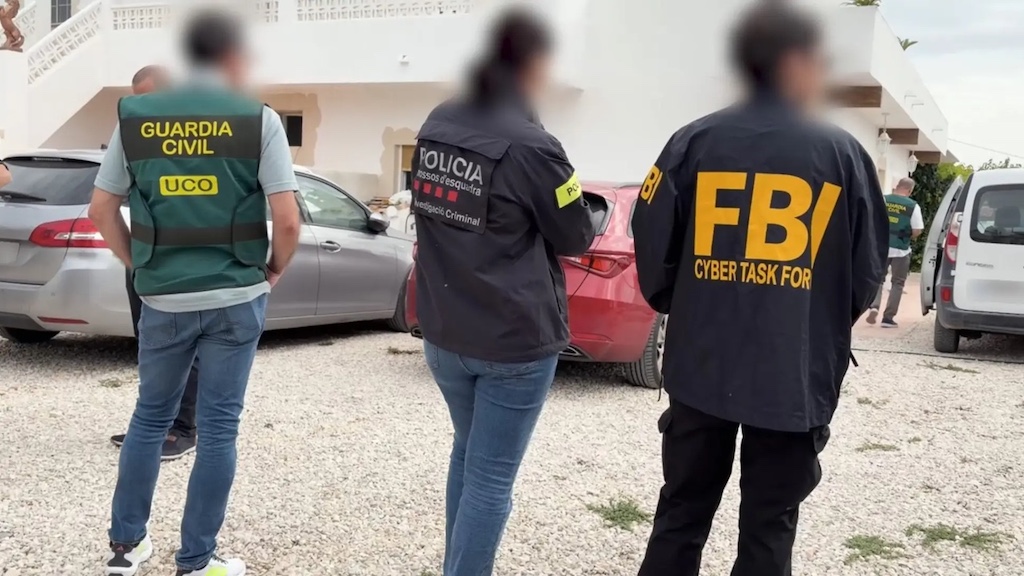
La operación contra KillSec deja tres detenidos, ocho registros, cinco servidores intervenidos y 110 terabytes asegurados en una investigación internacional.
Un menor de 16 años fue detenido en Alicante como presunto administrador principal; la actuación internacional suma tres arrestos, ocho registros y al menos 110 terabytes de datos asegurados.
La operación contra KillSec ha permitido tomar el control de la infraestructura utilizada por uno de los grupos de ransomware más activos de los últimos años. En España, la Guardia Civil y los Mossos d’Esquadra detuvieron en Alicante a un menor de 16 años y nacionalidad rumana, investigado por su presunta participación como administrador principal de la organización.
El dispositivo internacional, denominado KillSwitch, terminó con tres detenidos y ocho entradas y registros en España, Grecia, Reino Unido y Rumanía. Las autoridades intervinieron dominios, cinco servidores centrales, material informático, teléfonos móviles, carteras de criptoactivos y recursos relacionados con el anonimato y el cifrado. También aseguraron al menos 110 terabytes de datos sustraídos a víctimas.
En la provincia de Alicante se registraron un domicilio y una oficina de un establecimiento hotelero. Además del menor arrestado, una mujer quedó investigada por su presunta relación con los hechos. El primer análisis de los efectos intervenidos permitió detectar transacciones que los investigadores vinculan con pagos de rescates realizados por algunas víctimas.
Dos investigaciones confluyeron en Alicante
La investigación española comenzó por dos vías. La Operación Rotoma de la Guardia Civil se inició en 2025 gracias a la cooperación con el FBI de San Juan de Puerto Rico. A partir de una imagen de perfil, los especialistas del Departamento de Cibercrimen de la UCO lograron identificar a uno de los supuestos administradores y situarlo en Alicante.
Por su parte, los Mossos abrieron diligencias después de un ciberataque atribuido provisionalmente a KillSec contra una entidad catalana. La intrusión habría permitido sustraer información sensible e intentar una extorsión. Los daños se estiman cerca del millón de euros. Un equipo conjunto de investigación coordinó ambas líneas y trató de determinar el papel del sospechoso en el ataque.
Las autoridades calculan que KillSec estuvo vinculado a alrededor de mil ataques desde 2024. Unos 500 habrían alcanzado sus objetivos y se contabilizan más de 280 víctimas. Algunas habrían pagado rescates próximos a 500.000 euros en criptomonedas. Estas cifras proceden de las pesquisas y pueden variar a medida que se analice el enorme volumen de información intervenida.
Un modelo de doble extorsión
Según Europol, Eurojust y la Guardia Civil, el grupo explotaba vulnerabilidades y accesos mal protegidos, especialmente en entornos de almacenamiento en la nube. Tras entrar en los sistemas, copiaba información interna y la trasladaba a servidores bajo su control. Después identificaba públicamente a las víctimas en una página de filtraciones de la internet oscura.
La amenaza consistía en difundir los archivos si no se abonaba el rescate. Cuando una organización no pagaba, parte del material podía quedar disponible para descarga gratuita. Los investigadores han identificado funciones diferenciadas de administrador, desarrollador, negociador y afiliado. También analizan el uso de inteligencia artificial para mantener la infraestructura e identificar posibles objetivos.
La investigación continúa abierta. Los equipos forenses examinan dispositivos, datos, criptomonedas y beneficios presuntamente ilícitos. Ese análisis puede revelar nuevas víctimas, ataques no denunciados y otros participantes.
La coordinación judicial reunió a autoridades de Bélgica, Finlandia, Alemania, Grecia, Rumanía, España, Suiza, Reino Unido y Estados Unidos. Europol apoyó el análisis operativo, la conexión con empresas privadas y el rastreo de criptomonedas, mientras Eurojust coordinó a las fiscalías y juzgados. En España participaron el Juzgado de Instrucción número 20 de Barcelona, la Fiscalía de Barcelona, Guardia Civil y Mossos.
La intervención de la página de filtraciones tiene un efecto inmediato al cortar el canal utilizado para presionar a las organizaciones, pero no elimina las copias de datos que puedan existir. Las entidades afectadas deben mantener sus protocolos de respuesta, notificar las brechas cuando corresponda y vigilar posibles reutilizaciones de credenciales.