Ciberguerra en Marruecos y Ceuta: Jabaroot, filtraciones y el nuevo frente híbrido del Magreb
 Toni Martinez
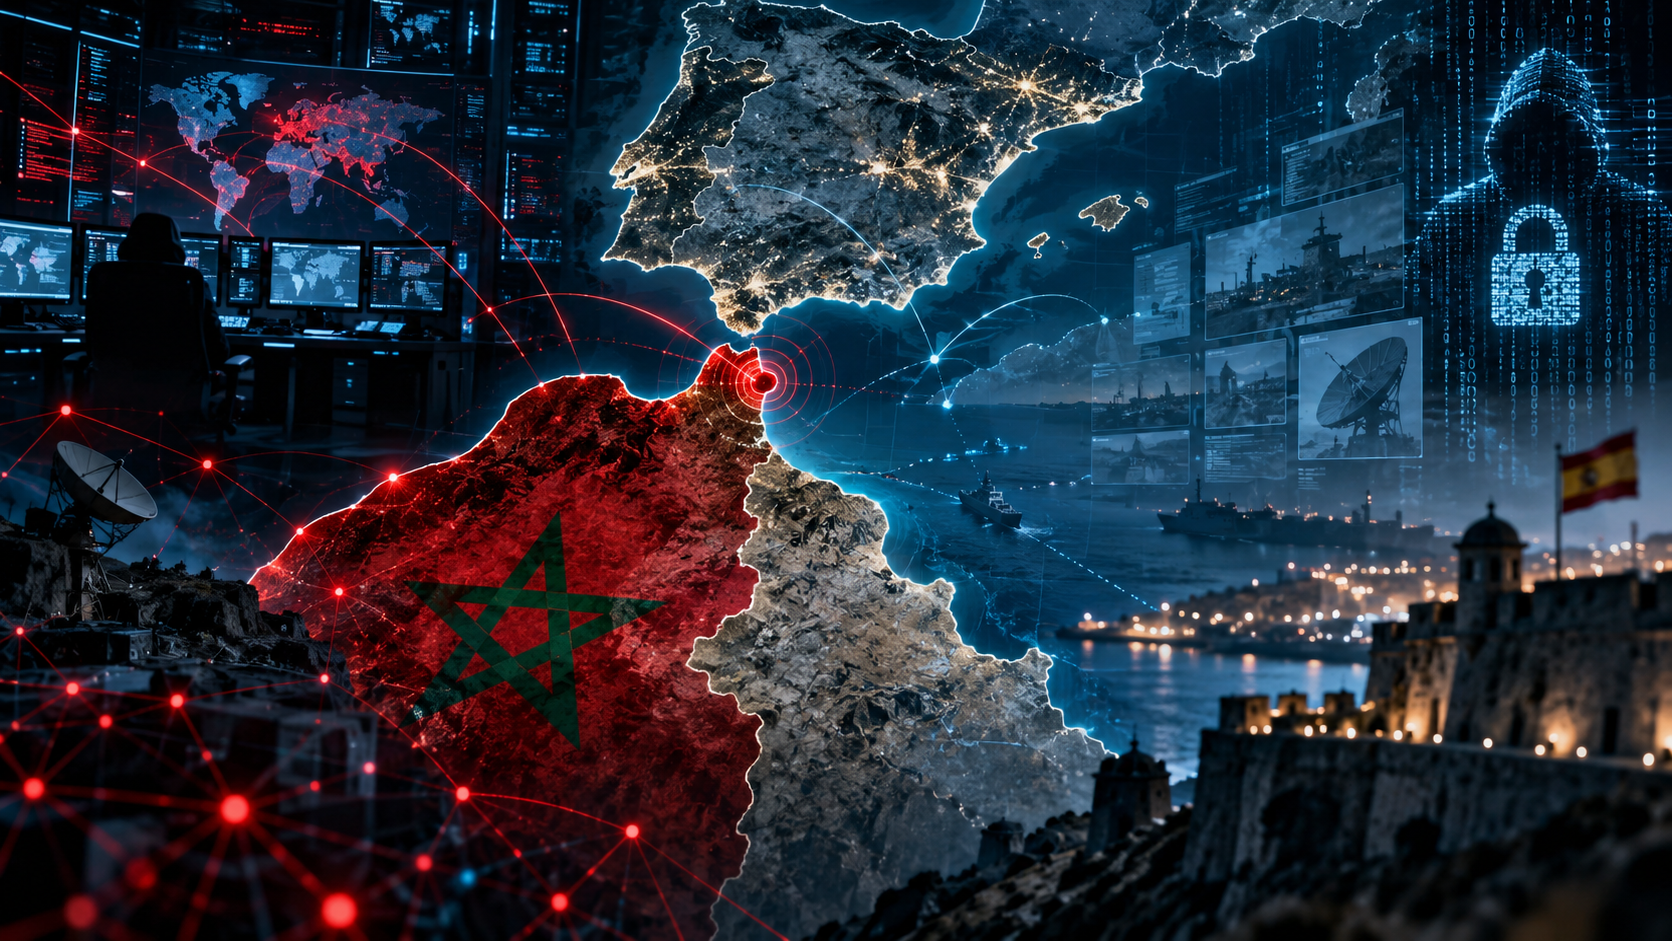
La ciberguerra Marruecos Ceuta entra en una fase crítica: Jabaroot, filtraciones de datos, Pegasus, desinformación y amenazas híbridas sobre España.
La ciberguerra Marruecos-Ceuta ha dejado de ser una disputa digital confinada al enfrentamiento entre hackers del Magreb. Desde finales de agosto de 2026, las filtraciones atribuidas a Jabaroot se han cruzado de lleno con la crisis migratoria y política de Ceuta, abriendo un escenario mucho más delicado: datos de funcionarios de seguridad, acusaciones de operaciones encubiertas, propaganda, desinformación y amenazas de nuevas revelaciones sobre España.
El caso exige, sin embargo, una precisión esencial. Jabaroot asegura haber publicado información de 70.381 personas vinculadas a la Dirección General de Seguridad Nacional (DGSN) y a la Dirección General de Vigilancia del Territorio (DGST) de Marruecos. Diversos medios han resumido la filtración como una “lista de 70.000 espías”, pero esa descripción no puede darse por demostrada. Parte de los registros parecen corresponder a policías, funcionarios y empleados de estructuras de seguridad; además, Rabat sostiene que los datos proceden de bases externas antiguas y niega que sus sistemas hayan sido penetrados.
Lo relevante ya no es únicamente si cada nombre de la lista pertenece o no a un agente de inteligencia. La dimensión estratégica está en otra parte: una filtración parcialmente auténtica, acompañada de una narrativa política y difundida en el momento de máxima tensión entre España y Marruecos, puede convertirse por sí sola en un arma de guerra informativa, presión diplomática y contrainteligencia.
Ciberguerra Marruecos-Ceuta: el dato que cambia la dimensión del caso
El 24 de agosto de 2026, un canal vinculado a Jabaroot difundió cuatro hojas de cálculo con miles de registros personales. Según la información analizada, los ficheros incluían, con distinto grado de detalle, nombres, números de identidad, referencias de nómina, fechas de nacimiento y de incorporación, rangos y, en algunos casos, datos bancarios.
Entre los nombres figuraría Abdelatif Hammouchi, director de la DGST y de la DGSN y una de las figuras centrales del aparato de seguridad marroquí. La presencia de altos responsables y de personal destinado en estructuras sensibles ha convertido la filtración en un problema de seguridad real incluso si una parte de los archivos es antigua, está duplicada o procede de terceros.
La versión de Jabaroot es mucho más ambiciosa: el grupo presenta el material como una radiografía del aparato de inteligencia marroquí y asegura disponer de documentación adicional sobre los responsables que habrían “orquestado” la entrada masiva en Ceuta de los días 30 y 31 de julio. Esas acusaciones, a fecha de este reportaje, no han sido probadas de forma independiente.
La respuesta de Marruecos: “no hubo intrusión”
El 27 de agosto, el polo DGSN-DGST emitió un comunicado en el que negó de forma categórica que sus sistemas de información o bases de datos de seguridad hubieran sido vulnerados. La versión difundida por medios marroquíes como Médias24 sostiene que la información publicada sería antigua y habría sido obtenida de sistemas gestionados por compañías de seguros y organismos de cobertura social y sanitaria.
Las autoridades marroquíes también denunciaron la circulación de imágenes manipuladas y documentos falsificados. El matiz es importante: Rabat no está afirmando que todos los datos sean inventados, sino que rechaza su origen en una brecha directa de sus redes de seguridad y cuestiona la autenticidad de parte del material presentado junto a ellos.
Una verificación publicada previamente por Médias24 llegó a una conclusión similar: el volumen de 70.000 registros no equivale a 70.000 agentes de inteligencia y una parte relevante de los nombres podría corresponder a policías de la DGSN cuyos datos ya hubieran quedado expuestos en filtraciones anteriores.
Jabaroot no nació con Ceuta: la ofensiva comenzó en abril de 2025
Para entender la gravedad del episodio hay que retroceder hasta el 8 de abril de 2025. Ese día, un actor que utilizaba el nombre Jabaroot reivindicó en foros clandestinos una brecha contra la Caja Nacional de Seguridad Social marroquí (CNSS).
La firma de ciberinteligencia CybelAngel documentó más de 50.000 archivos PDF y más de un millón de registros en dos ficheros CSV con información personal, laboral y financiera de empresas y trabajadores marroquíes. Según la compañía, en las diez semanas posteriores aumentó un 312% el volumen de datos filtrados relacionados con entidades marroquíes, superando los cinco terabytes publicados entre el 8 de abril y el 15 de junio de 2025.
La característica más llamativa de aquella campaña fue la ausencia de una motivación económica visible. No aparecieron peticiones de rescate ni intentos claros de vender la información. Los ataques estaban acompañados de mensajes políticos y reivindicativos, un patrón más cercano al hacktivismo geopolítico y a las operaciones de influencia que al ciberdelito convencional.
Del registro de la propiedad al Ministerio de Justicia
En junio de 2025, Jabaroot reivindicó una nueva operación contra plataformas relacionadas con información inmobiliaria y notarial. La Dirección General de Seguridad de los Sistemas de Información de Marruecos (DGSSI) confirmó que los datos divulgados procedían de la plataforma notarial tawtik.ma, que fue desconectada temporalmente para corregir vulnerabilidades, y negó que los sistemas de la Agencia Nacional de Conservación de la Propiedad, Catastro y Cartografía hubieran sido comprometidos.
Jabaroot también se atribuyó después accesos a información del Ministerio de Justicia y afirmó disponer de datos de miles de magistrados y decenas de miles de funcionarios. Al igual que ocurre con otras publicaciones del grupo, conviene separar lo que está técnicamente demostrado de lo que forma parte de su propia narrativa.
Argelia y Marruecos: una rivalidad que también se libra en el ciberespacio
La actividad de Jabaroot ha sido relacionada desde su aparición con el ecosistema de hackers proargelinos. Sin embargo, la atribución sigue abierta. CybelAngel llegó a describir el actor como una posible constelación de participantes de varios países del norte de África, mientras que Le Monde ha informado de una hipótesis distinta: la última gran filtración podría proceder de cinco antiguos agentes de la DGST exiliados en Europa.
Ambas hipótesis pueden incluso coexistir parcialmente. En campañas de este tipo, una marca digital puede ser utilizada por personas diferentes, apoyarse en filtraciones de origen interno, reciclar bases ya comprometidas o mezclar documentación auténtica con material manipulado. Por eso, atribuir Jabaroot directamente al Estado argelino sería ir más allá de las evidencias públicas disponibles.
Lo que sí está documentado es el contexto de confrontación. Marruecos y Argelia mantienen una rivalidad estructural marcada, entre otros factores, por el conflicto del Sáhara Occidental y por la ruptura de relaciones diplomáticas decretada por Argel en 2021. En 2025, el enfrentamiento saltó con fuerza al ciberespacio: actores marroquíes agrupados bajo nombres como Phantom Atlas reivindicaron intrusiones contra sistemas bancarios, telecomunicaciones y organismos públicos argelinos.
Ceuta convierte una filtración en una operación de influencia
El verdadero salto cualitativo se produce cuando Jabaroot deja de hablar únicamente de Marruecos y empieza a dirigirse a España. Tras la entrada masiva de más de 70.000 personas en Ceuta a finales de julio, el grupo aseguró poseer información sobre altos cargos marroquíes que habrían coordinado los acontecimientos y afirmó disponer de documentación sobre desplazamientos de agentes hacia la zona fronteriza.
Esas afirmaciones llegan en un contexto especialmente sensible. Informes de inteligencia citados consideran probable que aumenten las acciones de presión en la denominada “zona gris”: ciberataques, desinformación, sabotaje, presión migratoria u otras acciones difíciles de atribuir que permiten desgastar al adversario sin cruzar el umbral de un conflicto militar abierto.
Durante la propia crisis circularon mensajes que proponían ataques informáticos contra instituciones españolas y sabotajes a infraestructuras de Ceuta. Al mismo tiempo, vídeos virales en redes sociales amplificaron el efecto llamada y contribuyeron a que miles de personas se sumaran de forma improvisada a una convocatoria que ya estaba circulando por canales digitales.
La inteligencia española, según esas informaciones, considera muy poco probable una acción militar marroquí sobre Ceuta o Melilla a corto o medio plazo, pero sitúa como probable el incremento de medidas hostiles en la zona gris. Es precisamente en ese terreno donde las filtraciones de Jabaroot encajan con mayor facilidad: no necesitan demostrar por sí solas una operación estatal para producir desconfianza, presión política y daño reputacional.
La cautela española: no hay una atribución concluyente a Marruecos
El Gobierno español ha insistido en que no dispone de pruebas concluyentes que permitan afirmar que Rabat organizó la entrada masiva. El 3 de septiembre, el presidente Pedro Sánchez afirmó que no existían evidencias concretas para atribuir al Gobierno marroquí la operación, aunque reconoció que durante horas se produjo una pasividad anómala de las fuerzas de seguridad del país vecino. La información fue recogida por Reuters.
Esta diferencia entre indicios, pasividad, aprovechamiento político y autoría directa es fundamental. Un reportaje de seguridad no puede convertir una hipótesis de inteligencia o una acusación de un grupo hacker en un hecho demostrado. El interés del caso está precisamente en esa ambigüedad.
Para ampliar el contexto fronterizo, puede consultarse en esta web el análisis del Servicio de Costas y Fronteras de la Guardia Civil y el funcionamiento del Sistema Integrado de Vigilancia Exterior (SIVE).
Pegasus: la amenaza más sensible lanzada por Jabaroot
Entre los mensajes difundidos por el grupo apareció además una referencia directa al caso Pegasus y al presidente del Gobierno español. Jabaroot insinuó que podría disponer de información relacionada con el espionaje sufrido por el teléfono oficial de Pedro Sánchez en 2021.
La afirmación tiene una enorme capacidad de impacto político, pero de nuevo no existe una prueba pública que la respalde. El caso Pegasus sí es real: los teléfonos de Sánchez y varios ministros fueron infectados y la Audiencia Nacional investigó los hechos. Sin embargo, el 22 de enero de 2026 la Audiencia Nacional archivó por segunda vez provisionalmente la causa porque la falta de cooperación de Israel impedía atribuir la autoría a una persona concreta.
Una amenaza para la contrainteligencia aunque los datos sean antiguos
Desde un punto de vista operativo, una base de datos no necesita ser reciente para ser peligrosa. Los registros antiguos pueden cruzarse con fuentes abiertas, perfiles profesionales, fotografías, destinos diplomáticos, registros empresariales o bases filtradas con posterioridad. El resultado puede permitir reconstruir carreras, relaciones personales o estructuras internas.
En inteligencia, el valor no está únicamente en un documento aislado, sino en la capacidad de correlacionar múltiples fuentes. Un listado de funcionarios puede servir para seleccionar objetivos de ingeniería social, preparar campañas de suplantación, identificar familiares, enviar mensajes dirigidos o intentar captar colaboradores.
En este sentido, la discusión sobre si los 70.381 registros son “espías” puede ocultar el problema principal: si una parte significativa de la información corresponde realmente a personal policial, de seguridad o de inteligencia, su exposición ya genera un riesgo.
El nuevo campo de batalla: robar datos, narrarlos y hacerlos virales
Jabaroot representa un tipo de amenaza que obliga a ampliar el concepto clásico de ciberataque. El objetivo no parece limitarse a acceder a un servidor o interrumpir un servicio. El ciclo completo es más complejo: obtener datos, seleccionar qué se publica, construir un relato, elegir el momento político y buscar amplificación mediática.
Este modelo convierte a periodistas, redes sociales y plataformas de mensajería en una parte involuntaria del campo de batalla informativo. Publicar sin verificar la narrativa del atacante puede multiplicar su impacto. Ocultar o ignorar una filtración real también sería un error. La respuesta profesional pasa por separar sistemáticamente tres capas: autenticidad de los datos, origen técnico de la brecha y veracidad de la historia política que acompaña a esos datos.
CLAVES PARA LEER UNA FILTRACIÓN DE INTELIGENCIA
- Autenticidad: comprobar si los documentos o registros corresponden a personas y organismos reales.
- Actualidad: determinar la fecha de los datos y si siguen siendo operativamente válidos.
- Origen: saber si proceden del organismo atacado, de un proveedor, de una aseguradora o de una filtración previa.
- Integridad: detectar registros manipulados, fotografías falsas o documentos añadidos.
- Atribución: distinguir entre quién publica la información y quién ejecutó la intrusión.
- Narrativa: no asumir que una filtración auténtica demuestra automáticamente las acusaciones políticas que la acompañan.
¿Por qué debe preocupar a España?
España aparece en este conflicto por tres vías. La primera es geográfica: Ceuta y Melilla son puntos de presión permanente en la relación con Marruecos. La segunda es de inteligencia: la exposición de funcionarios y posibles agentes marroquíes puede tener repercusiones en territorio español, especialmente en consulados, estructuras diplomáticas y redes de cooperación policial. La tercera es informativa: una campaña que mezcle datos auténticos, acusaciones no verificadas y contenidos virales puede alimentar polarización y afectar a la confianza institucional.
La frontera física y la digital están cada vez más conectadas. Sistemas de vigilancia, telecomunicaciones, infraestructuras eléctricas, puertos, administraciones públicas y redes sociales forman parte de un mismo ecosistema de seguridad. En la sección de Ciberseguridad de Cultura Interpolicial y Seguridad se analizan precisamente amenazas en las que el componente técnico termina produciendo efectos policiales, políticos o sociales.
Conclusión: la guerra híbrida empieza donde termina la certeza
La campaña de Jabaroot muestra cómo una brecha de datos puede transformarse en una herramienta de presión geopolítica. El grupo ha conseguido situar sus mensajes en el centro de la crisis de Ceuta y obligar a Marruecos a responder públicamente. Pero ese éxito comunicativo no convierte en ciertas todas sus acusaciones.
Lo comprobado es suficientemente grave: Marruecos ha sufrido desde 2025 una sucesión de filtraciones y ataques con motivación política; grandes volúmenes de información personal han quedado expuestos; actores rivales han respondido con nuevas operaciones; y en agosto de 2026 apareció un conjunto masivo de datos atribuidos a personal de la DGSN y la DGST. Lo que sigue abierto es quién controla realmente Jabaroot, qué porcentaje de la última filtración procede de bases de seguridad, qué parte fue reciclada de incidentes anteriores y si el grupo posee las pruebas que dice tener sobre Ceuta.
Para España, el riesgo no depende de que todas esas incógnitas se resuelvan a favor de una única hipótesis. El peligro está precisamente en el espacio intermedio: ciberataques, filtraciones, propaganda, presión migratoria, desinformación y operaciones difíciles de atribuir. Ese es el terreno de la guerra híbrida y de la zona gris.
Nota editorial: este reportaje diferencia expresamente entre hechos confirmados, versiones oficiales, investigaciones periodísticas y afirmaciones del grupo Jabaroot. La situación está abierta y puede incorporar nuevos elementos documentales.


Fuentes consultadas
- CybelAngel — Escalating Cyber Hostilities in North Africa / CNSS Breach Update.
- DGSSI de Marruecos — Aclaraciones sobre las filtraciones de junio de 2025.
- Médias24 / comunicado DGSN-DGST — Desmentido de intrusión en los sistemas de seguridad.
- Reuters — Posición del Gobierno español sobre la atribución de la crisis de Ceuta.
- Poder Judicial — Archivo provisional del caso Pegasus, 22 de enero de 2026.