Midnight Mimosa: el malware preinstalado que compromete móviles Android antes del primer uso
 Toni Martinez
Midnight Mimosa: el 'malware' preinstalado en móviles Android de bajo coste que roba datos y usa 'apps' falsas
Una investigación técnica detecta el implante en el firmware de dispositivos económicos distribuidos en más de 150 países, incluida España
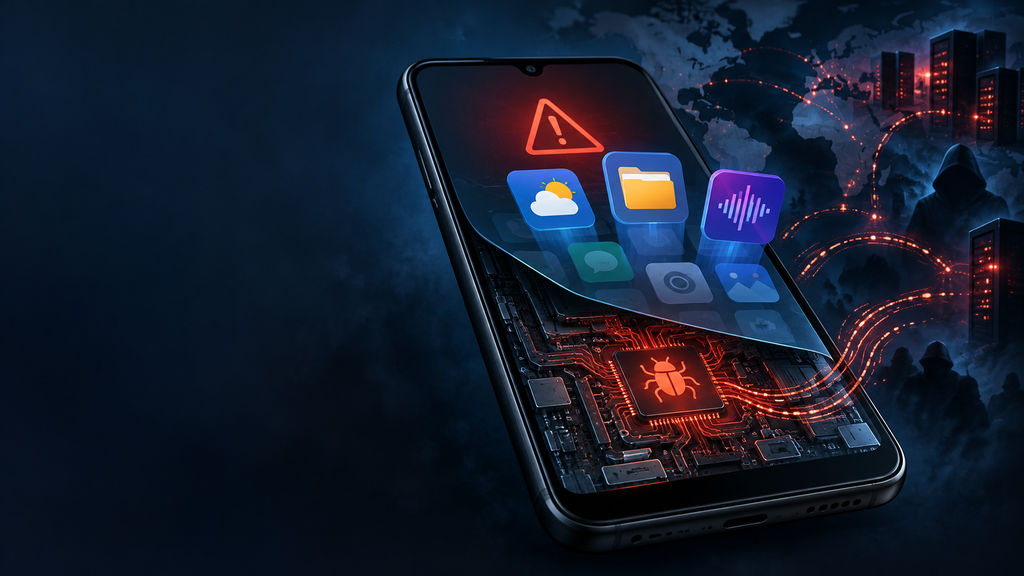
Midnight Mimosa malware Android es el nombre asignado a una amenaza localizada en el firmware de teléfonos móviles económicos antes incluso de que el usuario los encienda por primera vez. Una investigación técnica ha detectado dispositivos afectados en más de 150 países durante aproximadamente dos años. España figura entre los territorios con presencia observada, aunque no se ha publicado una cifra específica de terminales comprometidos en el país.
El implante obtiene privilegios de sistema y no puede eliminarse como una aplicación convencional. Su posición dentro del software de fábrica le permite instalar o borrar aplicaciones sin interacción visible, conceder permisos y cargar código adicional. El hallazgo plantea un problema de cadena de suministro: el riesgo nace antes de la compra y no depende necesariamente de que el usuario abra un enlace malicioso.
Qué se conoce sobre Midnight Mimosa malware Android
La investigación ha identificado miles de dispositivos de bajo coste basados en determinados componentes MediaTek. Los países con más detecciones comunicadas son México, Francia e Italia, seguidos por Estados Unidos, Alemania, Brasil y España. No se ha atribuido públicamente la responsabilidad a una marca, fabricante o distribuidor concreto, por lo que no se puede señalar qué modelos estarían afectados.
Los analistas localizaron al menos 32 aplicaciones que podían presentarse con apariencias legítimas. El sistema era capaz de recopilar información del dispositivo, descargar nuevas cargas maliciosas y utilizar el terminal dentro de una red de bots. Entre las funciones descritas aparecen intentos automatizados de acceso, ataques distribuidos de denegación de servicio, publicidad abusiva y fraude publicitario.
También se identificaron trece aplicaciones disponibles en Google Play que compartían código de fraude publicitario y servidores de control con la infraestructura estudiada. La investigación sostiene que el implante podía desactivar temporalmente la tienda oficial antes de instalar componentes, una táctica dirigida a reducir la posibilidad de detección por las protecciones asociadas al servicio.
Los datos proceden de la investigación de la empresa de ciberseguridad Bitdefender y han sido difundidos por un medio periodístico.
La presencia del implante en el firmware antes del primer arranque sugiere una alteración en algún punto de fabricación, integración o distribución. Sin embargo, no se ha establecido públicamente quién introdujo el código, en qué fase ocurrió ni si todos los terminales que comparten componentes están afectados.
Medidas de precaución y respuesta
Los usuarios pueden reducir riesgos comprando dispositivos con fabricante identificable, política de actualizaciones y canales de soporte verificables. Conviene instalar parches, revisar permisos y consumo de datos, mantener activadas las protecciones de la tienda oficial y desconfiar de aplicaciones desconocidas que reaparezcan tras ser eliminadas. Un consumo anómalo de batería, tráfico o publicidad persistente puede justificar una revisión técnica, aunque no demuestra por sí solo esta infección.
Un restablecimiento de fábrica puede ser insuficiente si el código reside realmente en el firmware. Ante indicios sólidos, la opción prudente es dejar de usar el terminal para banca, autenticación o datos sensibles, conservar evidencias y contactar con el vendedor o fabricante.